Domain flohshampoo.de kaufen?
Wir ziehen mit dem Projekt
flohshampoo.de um.
Sind Sie am Kauf der Domain
flohshampoo.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain flohshampoo.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
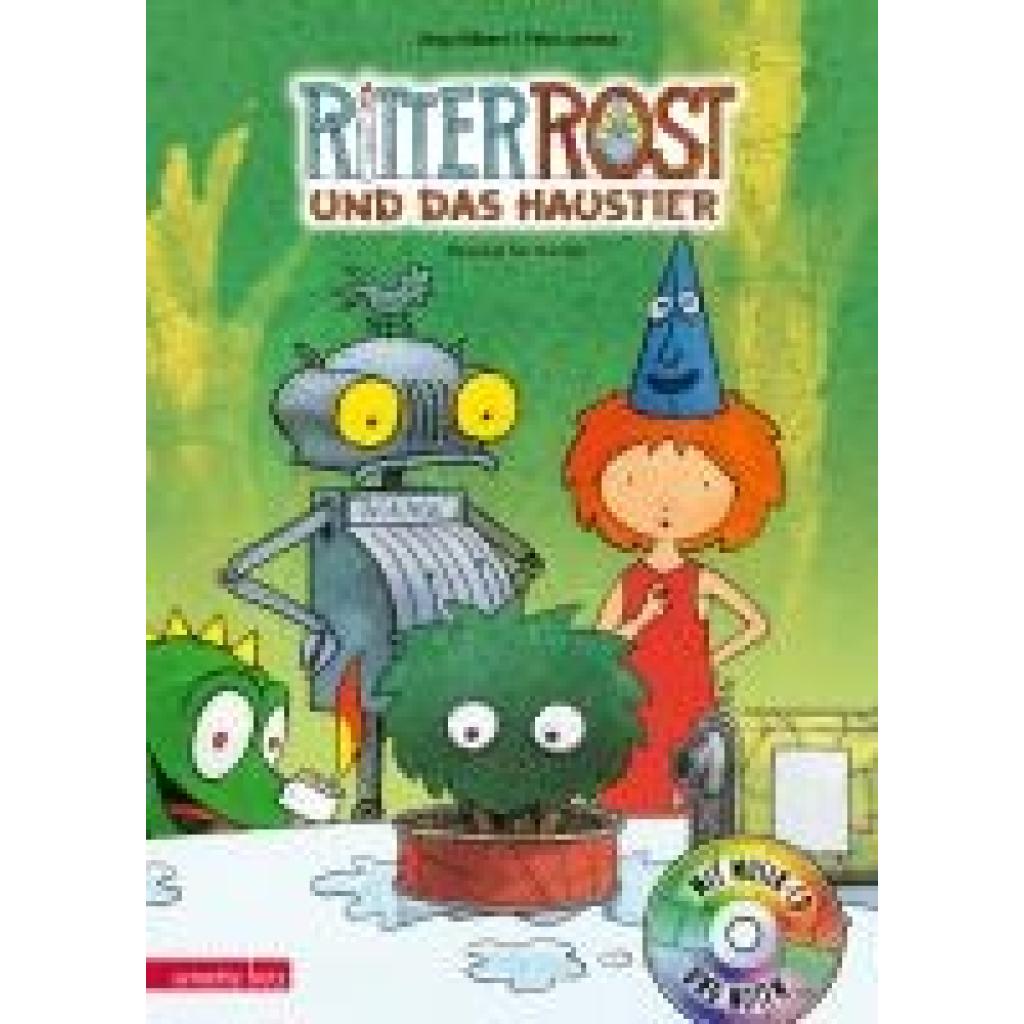
Hilbert, Jörg: Ritter Rost 12: Ritter Rost und das HaustierRitter Rost 12: Ritter Rost und das Haustier , Ritter Rost ist skeptisch - Koks ist begeistert: Er hat ein eigenes Haustier! Es sieht zwar mit seinen grünen Zotteln und den Wurzelfüßen gar nicht wie ein normales Haustier aus, aber er hat es zu Hause gefunden und das ist der Beweis. Doch als das kleine Wuschelding immer größer und größer wird, wächst Koks die Sache buchstäblich über den Kopf. Mit diesem Haustier stimmt was nicht! Bald passt es schon nicht mehr durch das Burgtor. Ob wohl der Tierarzt weiß, was zu tun ist? Das eigene Haustier - seit jeher ein brandaktuelles Familienthema. Ganz klar, dass auch ein heldenhafter Blechritter sich eines Tages diesem Thema stellen muss. Und das tun die Ritter-Rost-Schöpfer Jörg Hilbert und Felix Janosa: wie immer charmant, witzig, bildstark und hochmusikalisch. Ein neues Familien-Bilderbuch in der erfolgreichen Ritter-Rost-Musicalreihe. "Längst ein Klassiker." (Die Zeit) Empfohlen vom Verband deutscher Musikschulen (VdM) und ausgezeichnet mit dem Sonderpreis der Kinderjury. , Motorhauben & Teile > Karosserie-, Anbauteile & Zubehör , Erscheinungsjahr: 20190718, Produktform: Leinen, Beilage: Hardcover mit CD, Titel der Reihe: Ritter Rost#12#~Ritter Rost mit CD und zum Streamen#12#, Autoren: Hilbert, Jörg, Seitenzahl/Blattzahl: 56, Abbildungen: durchgehend farbig illustriert, Keyword: Bilderbuch; Burgfräulein Bö; Drache Koks; Familienleben; Hörbuch; Kinderalltag; Kinderbuch; Kinderbuchklassiker; Kinderlieder; Kinderliederbuch; Liederbuch; Musical Buch; Musik Buch; Musik Kinder; ab 4 Jahren, Fachschema: Abenteuer / Kinderliteratur, Jugendliteratur~Fantasy / Kinderliteratur, Jugendliteratur~Hörbuch für Kinder / Geschichten, Reime, Lieder~Kindergeschichte ~Abzählreim~Kinderreim~Nursery Rhyme~Reim / Kinderreim~Bilderbuch~Kunst / Kindersachbuch, Fachkategorie: Bilderbücher mit Erzähltexten~Frühe Kindheit: Reime und Wortspiele~Kinder/Jugendliche: Action- und Abenteuergeschichten~Kinder/Jugendliche: Fantasy und magischer Realismus~Kinder/Jugendliche: Sachbuch: Kunst & Künstler, Interesse Alter: empfohlenes Alter: ab 4 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 4, Warengruppe: HC/Kinder- und Jugendbücher/Geschichten/Reime, Fachkategorie: Bilderbücher: Menschen, Figuren, Charaktere, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Betz, Annette, Verlag: Betz, Annette, Verlag: Betz, Annette, Verlag: Annette Betz im Ueberreuter Verlag, Länge: 302, Breite: 218, Höhe: 12, Gewicht: 485, Produktform: Gebunden, Genre: Kinder- und Jugendbücher, Genre: Kinder- und Jugendbücher, Vorgänger EAN: 9783551271020, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Natur!Natur! , Hundert Gedichte Ausgewählt und mit einem Essay von John Burnside , Automatische Niveauregulierung > Federung & Lenkung , Erscheinungsjahr: 20181112, Produktform: Leinen, Redaktion: Burnside, John, Seitenzahl/Blattzahl: 248, Keyword: buch; bücher; david cohen prize; hambacher forst; hans magnus enzensberger; jan wagner; lügen über meinen vater; nature writing; naturschutz; originalausgabe; rainer maria rilke; wackersdorf, Fachschema: Anthologie / Belletristik / Lyrik, Fachkategorie: Belletristik: Themen, Stoffe, Motive: Umwelt~Belletristik in Übersetzung, Region: Welt, Thema: Entspannen, Warengruppe: HC/Belletristik/Lyrik/Dramatik/Essays, Fachkategorie: Lyrik: Anthologien, Thema: Entdecken, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Penguin Verlag, Verlag: Penguin Verlag, Verlag: Penguin, Länge: 221, Breite: 146, Höhe: 27, Gewicht: 444, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 177771122,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was ist besser: herkömmliches Shampoo oder Bio-Shampoo?
Die Frage, ob herkömmliches Shampoo oder Bio-Shampoo besser ist, hängt von den individuellen Bedürfnissen und Vorlieben ab. Bio-Shampoos enthalten in der Regel natürliche Inhaltsstoffe und verzichten auf chemische Zusätze, was sie für Menschen mit empfindlicher Haut oder Allergien geeignet macht. Herkömmliche Shampoos können dagegen eine größere Auswahl an spezifischen Pflegeeigenschaften bieten, wie z.B. für coloriertes Haar oder gegen Schuppen. Letztendlich sollte die Wahl zwischen herkömmlichem und Bio-Shampoo von den persönlichen Präferenzen und Haarbedürfnissen abhängen. **
-
Ist Bio-Shampoo wirklich effektiver?
Bio-Shampoo wird oft als effektiver angesehen, da es keine schädlichen Chemikalien oder synthetischen Inhaltsstoffe enthält, die die Haare und die Kopfhaut belasten können. Stattdessen werden natürliche Zutaten verwendet, die sanft reinigen und pflegen. Allerdings hängt die Effektivität eines Shampoos auch von den individuellen Bedürfnissen und Haartypen ab. Ein Bio-Shampoo kann für manche Menschen besser geeignet sein, während andere mit konventionellen Shampoos bessere Ergebnisse erzielen. Es ist wichtig, verschiedene Produkte auszuprobieren, um herauszufinden, was am besten für die eigenen Haare funktioniert. **


Das Sante Family Shampoo Bio ist ein Shampoo für Hunde.
Das Sante Family Shampoo Bio ist ein speziell formuliertes Shampoo für Hunde, um ihr Fell sanft zu reinigen und zu pflegen. Es enthält natürliche Inhaltsstoffe, die schonend zur Haut und zum Fell des Hundes sind. Dieses Shampoo ist frei von schädlichen Chemikalien und daher besonders gut für empfindliche Hunde geeignet. Es hinterlässt einen angenehmen Duft und sorgt für ein glänzendes und gesundes Fell. **
Wie oft sollte ich mein Haustier mit Flohshampoo waschen, um Flohbefall zu verhindern?
Es wird empfohlen, Haustiere nur bei akutem Flohbefall mit Flohshampoo zu waschen. Regelmäßiges Bürsten und Kontrolle auf Flohbefall sind effektivere Maßnahmen. Bei Unsicherheiten sollte ein Tierarzt konsultiert werden. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
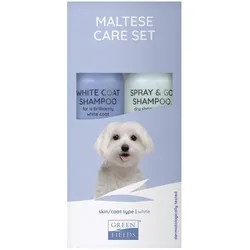
Greenfields Haustier-Shampoo (Hund), TierhygieneDas luxuriöse White Coat Shampoo von Greenfields wird sorgfältig mit Inhaltsstoffen gemischt, um die Fülle und Brillanz von Hunden mit weissem Fell zu erhalten. Kamillenextrakte machen das Fell seidig, glänzend und gesund. Ihr Hund verdient es, wieder umwerfend auszusehen! - Formuliert für Hunde mit weissem oder hellem Fell - Bereichert die natürliche Farbe - Hinterlässt ein gesundes, seidiges und glänzendes Fell - Macht das Fell leicht kämmbar - Für den regelmässigen Gebrauch geeignet - Frei von Parabenen - pH-ausgeglichen Gebrauchsanweisung: Benetzen Sie den Mantel gründlich mit lauwarmem Wasser. Verwenden Sie Ihre Hände, um das Shampoo auf das Fell aufzutragen. Massieren Sie den Hund kräftig, beginnend am Hals, bis das Shampoo gut zu schäumen beginnt. Gründlich mit sauberem, lauwarmem Wasser abspülen. Trocknen Sie den Mantel mit einem Handtuch oder Fön. Kämmen oder bürsten Sie das Fell gut, solange es noch feucht ist. Das Fell weiter trocknen und erneut gut bürsten. Das Spray & Go bietet eine schnelle und bequeme Möglichkeit, das Fell Ihres Hundes ohne Wasser oder Spülen zu reinigen. Dieses Trockenshampoo ist perfekt für Autofahrten oder für eine schnelle Auffrischung zwischen den Bädern. Der erfrischende Duft soll Ihrem Hund ohne Baden einen frischen Geruch verleihen. - Konzentriertes Trockenshampoo - Seidenproteine sorgen für ein weiches Fell - Hinterlässt ein frisches, glänzendes und sauberes Fell - Ideal für Spaziergänge und Reisen - Für alle Hunderassen geeignet - Frei von Parabenen - pH-ausgeglichen.27,23 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Hilbert, Jörg: Ritter Rost 12: Ritter Rost und das HaustierRitter Rost 12: Ritter Rost und das Haustier , Ritter Rost ist skeptisch - Koks ist begeistert: Er hat ein eigenes Haustier! Es sieht zwar mit seinen grünen Zotteln und den Wurzelfüßen gar nicht wie ein normales Haustier aus, aber er hat es zu Hause gefunden und das ist der Beweis. Doch als das kleine Wuschelding immer größer und größer wird, wächst Koks die Sache buchstäblich über den Kopf. Mit diesem Haustier stimmt was nicht! Bald passt es schon nicht mehr durch das Burgtor. Ob wohl der Tierarzt weiß, was zu tun ist? Das eigene Haustier - seit jeher ein brandaktuelles Familienthema. Ganz klar, dass auch ein heldenhafter Blechritter sich eines Tages diesem Thema stellen muss. Und das tun die Ritter-Rost-Schöpfer Jörg Hilbert und Felix Janosa: wie immer charmant, witzig, bildstark und hochmusikalisch. Ein neues Familien-Bilderbuch in der erfolgreichen Ritter-Rost-Musicalreihe. "Längst ein Klassiker." (Die Zeit) Empfohlen vom Verband deutscher Musikschulen (VdM) und ausgezeichnet mit dem Sonderpreis der Kinderjury. , Motorhauben & Teile > Karosserie-, Anbauteile & Zubehör , Erscheinungsjahr: 20190718, Produktform: Leinen, Beilage: Hardcover mit CD, Titel der Reihe: Ritter Rost#12#~Ritter Rost mit CD und zum Streamen#12#, Autoren: Hilbert, Jörg, Seitenzahl/Blattzahl: 56, Abbildungen: durchgehend farbig illustriert, Keyword: Bilderbuch; Burgfräulein Bö; Drache Koks; Familienleben; Hörbuch; Kinderalltag; Kinderbuch; Kinderbuchklassiker; Kinderlieder; Kinderliederbuch; Liederbuch; Musical Buch; Musik Buch; Musik Kinder; ab 4 Jahren, Fachschema: Abenteuer / Kinderliteratur, Jugendliteratur~Fantasy / Kinderliteratur, Jugendliteratur~Hörbuch für Kinder / Geschichten, Reime, Lieder~Kindergeschichte ~Abzählreim~Kinderreim~Nursery Rhyme~Reim / Kinderreim~Bilderbuch~Kunst / Kindersachbuch, Fachkategorie: Bilderbücher mit Erzähltexten~Frühe Kindheit: Reime und Wortspiele~Kinder/Jugendliche: Action- und Abenteuergeschichten~Kinder/Jugendliche: Fantasy und magischer Realismus~Kinder/Jugendliche: Sachbuch: Kunst & Künstler, Interesse Alter: empfohlenes Alter: ab 4 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 4, Warengruppe: HC/Kinder- und Jugendbücher/Geschichten/Reime, Fachkategorie: Bilderbücher: Menschen, Figuren, Charaktere, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Betz, Annette, Verlag: Betz, Annette, Verlag: Betz, Annette, Verlag: Annette Betz im Ueberreuter Verlag, Länge: 302, Breite: 218, Höhe: 12, Gewicht: 485, Produktform: Gebunden, Genre: Kinder- und Jugendbücher, Genre: Kinder- und Jugendbücher, Vorgänger EAN: 9783551271020, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Natur!Natur! , Hundert Gedichte Ausgewählt und mit einem Essay von John Burnside , Automatische Niveauregulierung > Federung & Lenkung , Erscheinungsjahr: 20181112, Produktform: Leinen, Redaktion: Burnside, John, Seitenzahl/Blattzahl: 248, Keyword: buch; bücher; david cohen prize; hambacher forst; hans magnus enzensberger; jan wagner; lügen über meinen vater; nature writing; naturschutz; originalausgabe; rainer maria rilke; wackersdorf, Fachschema: Anthologie / Belletristik / Lyrik, Fachkategorie: Belletristik: Themen, Stoffe, Motive: Umwelt~Belletristik in Übersetzung, Region: Welt, Thema: Entspannen, Warengruppe: HC/Belletristik/Lyrik/Dramatik/Essays, Fachkategorie: Lyrik: Anthologien, Thema: Entdecken, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Penguin Verlag, Verlag: Penguin Verlag, Verlag: Penguin, Länge: 221, Breite: 146, Höhe: 27, Gewicht: 444, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 177771122,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist besser: herkömmliches Shampoo oder Bio-Shampoo?
Die Frage, ob herkömmliches Shampoo oder Bio-Shampoo besser ist, hängt von den individuellen Bedürfnissen und Vorlieben ab. Bio-Shampoos enthalten in der Regel natürliche Inhaltsstoffe und verzichten auf chemische Zusätze, was sie für Menschen mit empfindlicher Haut oder Allergien geeignet macht. Herkömmliche Shampoos können dagegen eine größere Auswahl an spezifischen Pflegeeigenschaften bieten, wie z.B. für coloriertes Haar oder gegen Schuppen. Letztendlich sollte die Wahl zwischen herkömmlichem und Bio-Shampoo von den persönlichen Präferenzen und Haarbedürfnissen abhängen. **
-
Ist Bio-Shampoo wirklich effektiver?
Bio-Shampoo wird oft als effektiver angesehen, da es keine schädlichen Chemikalien oder synthetischen Inhaltsstoffe enthält, die die Haare und die Kopfhaut belasten können. Stattdessen werden natürliche Zutaten verwendet, die sanft reinigen und pflegen. Allerdings hängt die Effektivität eines Shampoos auch von den individuellen Bedürfnissen und Haartypen ab. Ein Bio-Shampoo kann für manche Menschen besser geeignet sein, während andere mit konventionellen Shampoos bessere Ergebnisse erzielen. Es ist wichtig, verschiedene Produkte auszuprobieren, um herauszufinden, was am besten für die eigenen Haare funktioniert. **
-
Das Sante Family Shampoo Bio ist ein Shampoo für Hunde.
Das Sante Family Shampoo Bio ist ein speziell formuliertes Shampoo für Hunde, um ihr Fell sanft zu reinigen und zu pflegen. Es enthält natürliche Inhaltsstoffe, die schonend zur Haut und zum Fell des Hundes sind. Dieses Shampoo ist frei von schädlichen Chemikalien und daher besonders gut für empfindliche Hunde geeignet. Es hinterlässt einen angenehmen Duft und sorgt für ein glänzendes und gesundes Fell. **
-
Wie oft sollte ich mein Haustier mit Flohshampoo waschen, um Flohbefall zu verhindern?
Es wird empfohlen, Haustiere nur bei akutem Flohbefall mit Flohshampoo zu waschen. Regelmäßiges Bürsten und Kontrolle auf Flohbefall sind effektivere Maßnahmen. Bei Unsicherheiten sollte ein Tierarzt konsultiert werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.